Ajouter La Revue à mes sources Google
- Une panne système majeure perturbe la messagerie Microsoft Outlook et l’ensemble du service Microsoft 365 à l’échelle mondiale depuis le 12 novembre 2026.
- La défaillance affecte les communications dans 74 pays et territoires, touchant des hôpitaux, des compagnies aériennes et des entreprises.
- Microsoft exclut à ce stade toute cyberattaque ou action malveillante, mais peine à déployer un correctif technique efficace.
Un blocage d’ampleur mondiale touchant l’écosystème Microsoft
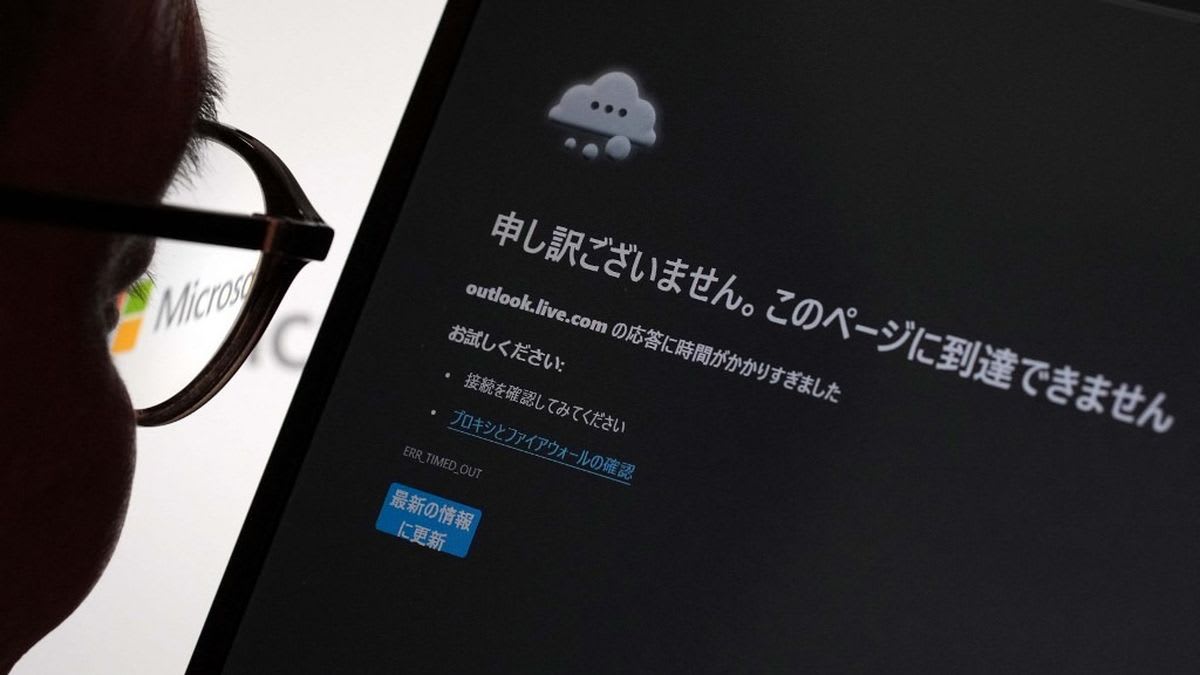
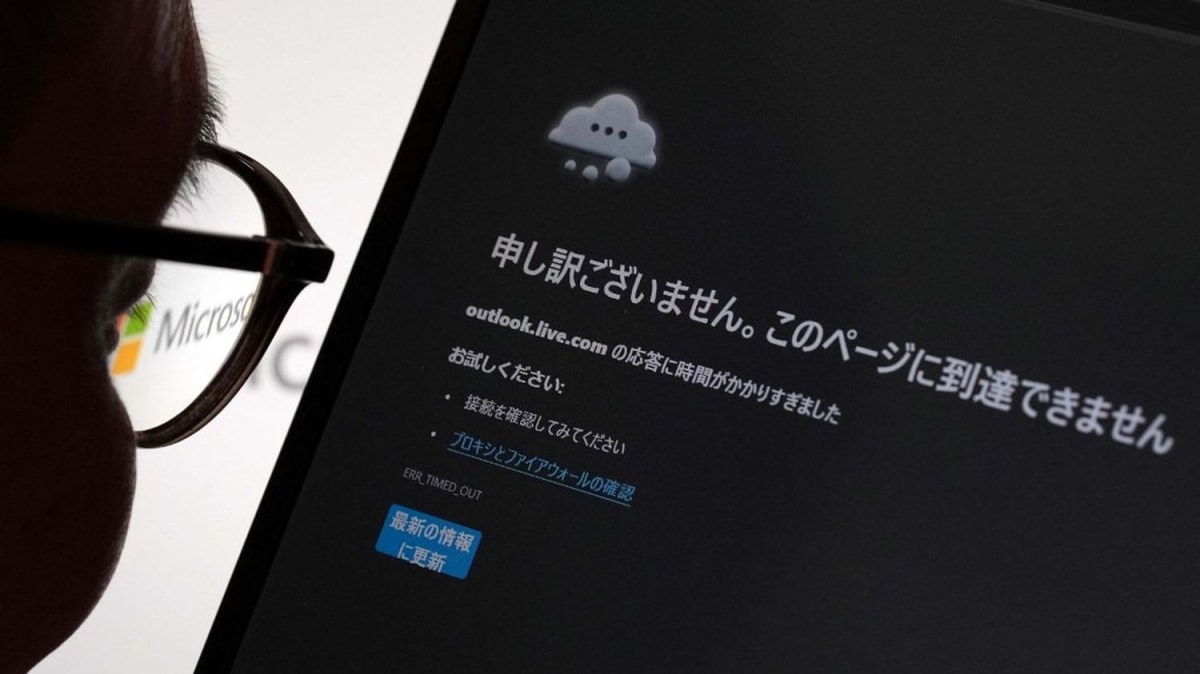
Depuis le 12 novembre 2026, des millions d’entreprises, d’administrations et de particuliers à travers le monde se trouvent confrontés à l’impossibilité d’accéder à leurs e-mails professionnels et personnels. Le service de messagerie Outlook, utilisé quotidiennement comme outil central de travail par une grande partie du tissu économique global, subit une avarie systémique majeure. Une défaillance technique d’une ampleur inédite est venue paralyser les communications mondiales, affectant non seulement l’envoi et la réception de courriels, mais également l’accès complet à la suite applicative Microsoft 365, incluant la plateforme de visioconférence Teams.
Inaccessible ou sévèrement ralentie pendant de nombreuses heures, l’infrastructure de la multinationale américaine a enregistré une explosion des signalements d’erreurs. D’abord repéré sur le continent américain, le dysfonctionnement s’est propagé à l’ensemble des zones économiques mondiales. Les données de suivi des réseaux indiquent que la panne touche au moins 74 pays et territoires répartis sur les continents américain, européen, asiatique et africain. Même les outils d’intelligence artificielle modernes, qui s’articulent autour des boîtes de réception et des agendas partagés pour automatiser les tâches professionnelles, se trouvent totalement neutralisés par ce problème d’infrastructure.
À lire aussi Microsoft 365 : jusqu’à 50 % de dédommagement pour les entreprises après la panne majeure
Des services publics et des transports sous haute tension
L’impact de cette défaillance informatique dépasse largement le cadre d’une simple gêne professionnelle pour des salariés du secteur tertiaire. Elle met en lumière l’extrême vulnérabilité d’infrastructures collectives et de services d’État stratégiques qui ont fait le choix de confier la totalité de leurs communications à un prestataire unique. Les infrastructures essentielles de santé et de transport subissent de plein fouet l’interruption des services de messagerie, démontrant les dangers d’une centralisation excessive des données auprès d’acteurs technologiques hégémoniques.
Dans le secteur de la santé, le fonctionnement de certains établissements a été profondément perturbé. Aux États-Unis, le réseau hospitalier rattaché à l’université de l’Iowa s’est trouvé privé de ses systèmes de messagerie électronique et vocale, ce qui a contraint la direction à demander d’urgence aux patients de passer par des plateformes secondaires en ligne pour contacter le personnel soignant. Dans le secteur des transports, plusieurs compagnies aériennes internationales, à l’image de l’indienne IndiGo ou de la sud-africaine CemAir, ont signalé des perturbations majeures dans le traitement des demandes clients. Bien qu’aucun retard ou annulation de vol n’ait été imputé directement à l’incident pour le moment, la gestion opérationnelle des flux s’en trouve lourdement compliquée.
Correctifs inefficaces et piste malveillante écartée
Confrontée à cette crise d’image et d’exploitation, la direction du géant informatique américain a assuré mobiliser ses équipes techniques sans relâche afin de rétablir les liaisons. Cependant, la résolution du sinistre s’avère particulièrement complexe. Les premières tentatives de restauration déployées par la firme américaine se sont soldées par un échec, contraignant le groupe à reconnaître publiquement que les protocoles de secours prévus n’avaient pas fonctionné comme escompté et qu’il fallait élaborer des réponses alternatives en urgence.
Sur le plan de la sécurité, les responsables de l’entreprise d’ingénierie logicielle se veulent rassurants quant aux causes de l’incident. Un dirigeant du groupe a confirmé qu’aucun indice n’orientait à ce stade les investigations vers une opération de sabotage, une intrusion criminelle ou une cyberattaque étatique. Il s’agirait donc d’une panne interne d’architecture logicielle. Si ce constat écarte provisoirement le spectre de la menace informatique malveillante, il n’en demeure pas moins inquiétant quant à la fiabilité intrinsèque des systèmes d’exploitation dont dépendent des pans entiers des nations occidentales.
La vulnérabilité stratégique de la dépendance technologique
Cet incident technique d’ampleur mondiale intervient dans un contexte où la question de la souveraineté numérique devient cruciale pour les États soucieux de préserver leur autonomie décisionnelle et économique. En confiant la gestion exclusive de leurs données, de leurs correspondances et de leurs outils collaboratifs à une poignée de géants américains du numérique, les pays européens s’exposent à des interruptions d’activité stratégiques qu’ils ne maîtrisent absolument pas. Cet incident d’envergure démontre une fois de plus les risques stratégiques liés à la monopolisation du secteur informatique par des acteurs transatlantiques.
Lorsqu’un simple dysfonctionnement interne au sein d’une entreprise américaine suffit à mettre en chômage technique involontaire des hôpitaux, des entreprises et des services publics à des milliers de kilomètres, c’est l’indépendance même des infrastructures nationales qui se trouve interrogée. Alors que la numérisation à marche forcée des administrations s’accentue, ce type de panne massive rappelle l’urgence de redévelopper des solutions souveraines, sécurisées et hébergées localement, afin de prémunir le tissu économique national contre les faiblesses structurelles des monopoles étrangers.