- Le parquet de Paris a ouvert une enquête pour extraction frauduleuse de données touchant 678 000 particuliers et entreprises.
- Les investigations, confiées à l’Office anticybercriminalité (Ofac), visent une opération jugée particulièrement sophistiquée par les autorités.
- Les données dérobées incluent le revenu fiscal de référence et le taux de prélèvement à la source des contribuables.
- La directrice générale des finances publiques, Amélie Verdier, assure que l’accès aux comptes sécurisés n’a pas été compromis par cette intrusion.
Une enquête judiciaire pour une intrusion de grande ampleur
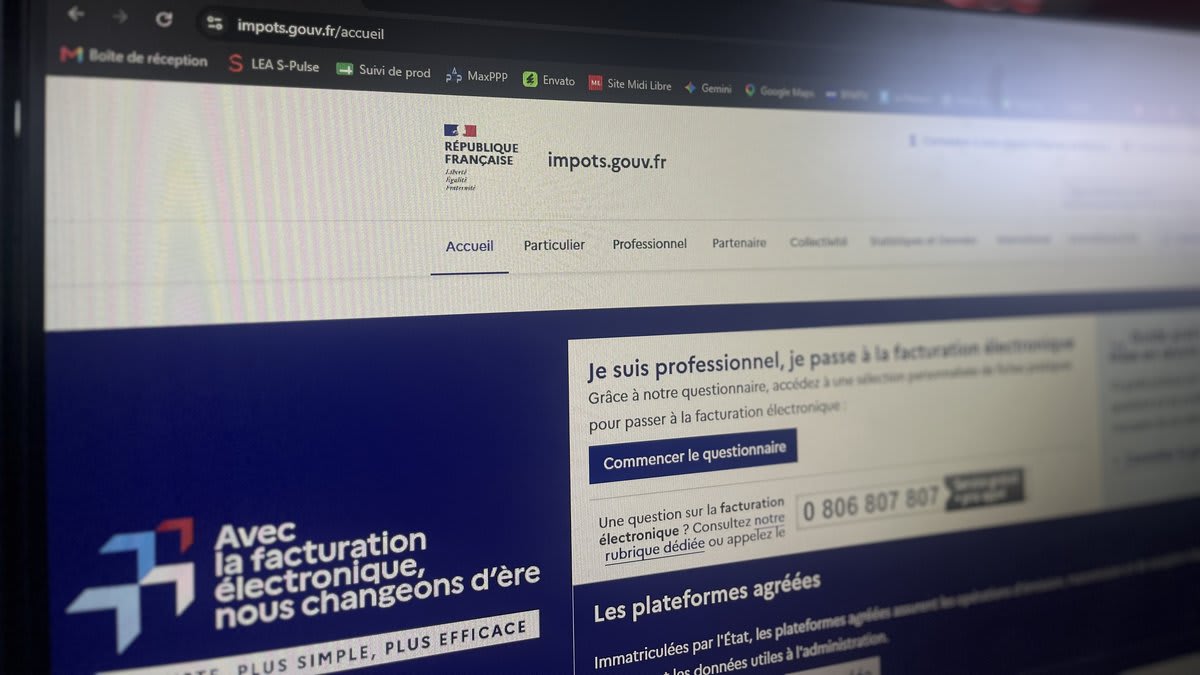
L’administration fiscale française fait face à une crise de cybersécurité majeure. Samedi 15 août, la section cyber du parquet de Paris a confirmé l’ouverture d’une enquête suite à une extraction frauduleuse de données massives survenue sur le portail des impôts. Cette procédure judiciaire porte sur plusieurs chefs d’accusation techniques, notamment l’extraction de données au sein d’un système de traitement automatisé mis en œuvre par l’État, ainsi que la participation à une association de malfaiteurs. L’Office anticybercriminalité (Ofac) a été saisi pour identifier les auteurs de cette manœuvre dont le niveau de complexité dépasse les précédentes attaques subies par les services publics. Cette offensive numérique s’inscrit dans un contexte de vulnérabilité croissante des infrastructures étatiques, après des incidents similaires ayant récemment visé l’Insee ou l’Agence nationale des titres sécurisés (ANTS).
La nature des informations personnelles dérobées
Au total, ce sont 678 000 usagers qui sont directement impactés par ce piratage. Pour les particuliers, les informations extraites sont particulièrement sensibles : elles comprennent l’identité complète (noms et prénoms), le quotient familial, le revenu fiscal de référence ainsi que le taux de prélèvement à la source. En revanche, pour les entreprises, les données semblent présenter un risque moindre selon les autorités. La directrice générale des finances publiques, Amélie Verdier, a souligné que les informations concernant les sociétés se limitaient essentiellement aux numéros SIREN et aux adresses des mandataires sociaux. L’administration fiscale a tenu à préciser que, malgré la gravité de l’extraction, les identifiants et mots de passe permettant l’accès direct aux espaces sécurisés sur le site officiel n’ont pas été compromis, limitant ainsi le risque d’une prise de contrôle totale des dossiers fiscaux par les attaquants.
Mesures de prévention et risques d’usurpation d’identité
La Direction générale des Finances publiques (DGFiP) prévoit d’entrer en contact avec chaque usager concerné dès le début de la semaine prochaine. L’objectif est double : informer de la fuite de données et mettre en garde contre les tentatives ultérieures de fraude. Le risque principal réside désormais dans l’utilisation de ces données réelles pour des campagnes de phishing ciblées ou des tentatives d’usurpation d’identité. Bien que les comptes personnels demeurent inaccessibles aux pirates, la possession de détails fiscaux précis permet aux cybercriminels de construire des escroqueries extrêmement crédibles auprès des contribuables. Cet incident relance inévitablement le débat sur la robustesse de la protection des données massives gérées par l’État et sur la nécessité de renforcer les protocoles de défense face à des groupes de hackers de plus en plus organisés · une priorité alors que la numérisation des services publics s’intensifie.