- La Direction générale des finances publiques a identifié une intrusion informatique ciblant 678 000 comptes personnels.
- Le piratage repose sur la technique du credential stuffing, utilisant des mots de passe dérobés sur d’autres sites web.
- Les coordonnées bancaires et les mots de passe de la plateforme impots.gouv.fr n’auraient pas été directement compromis.
Une intrusion d’ampleur identifiée par Bercy
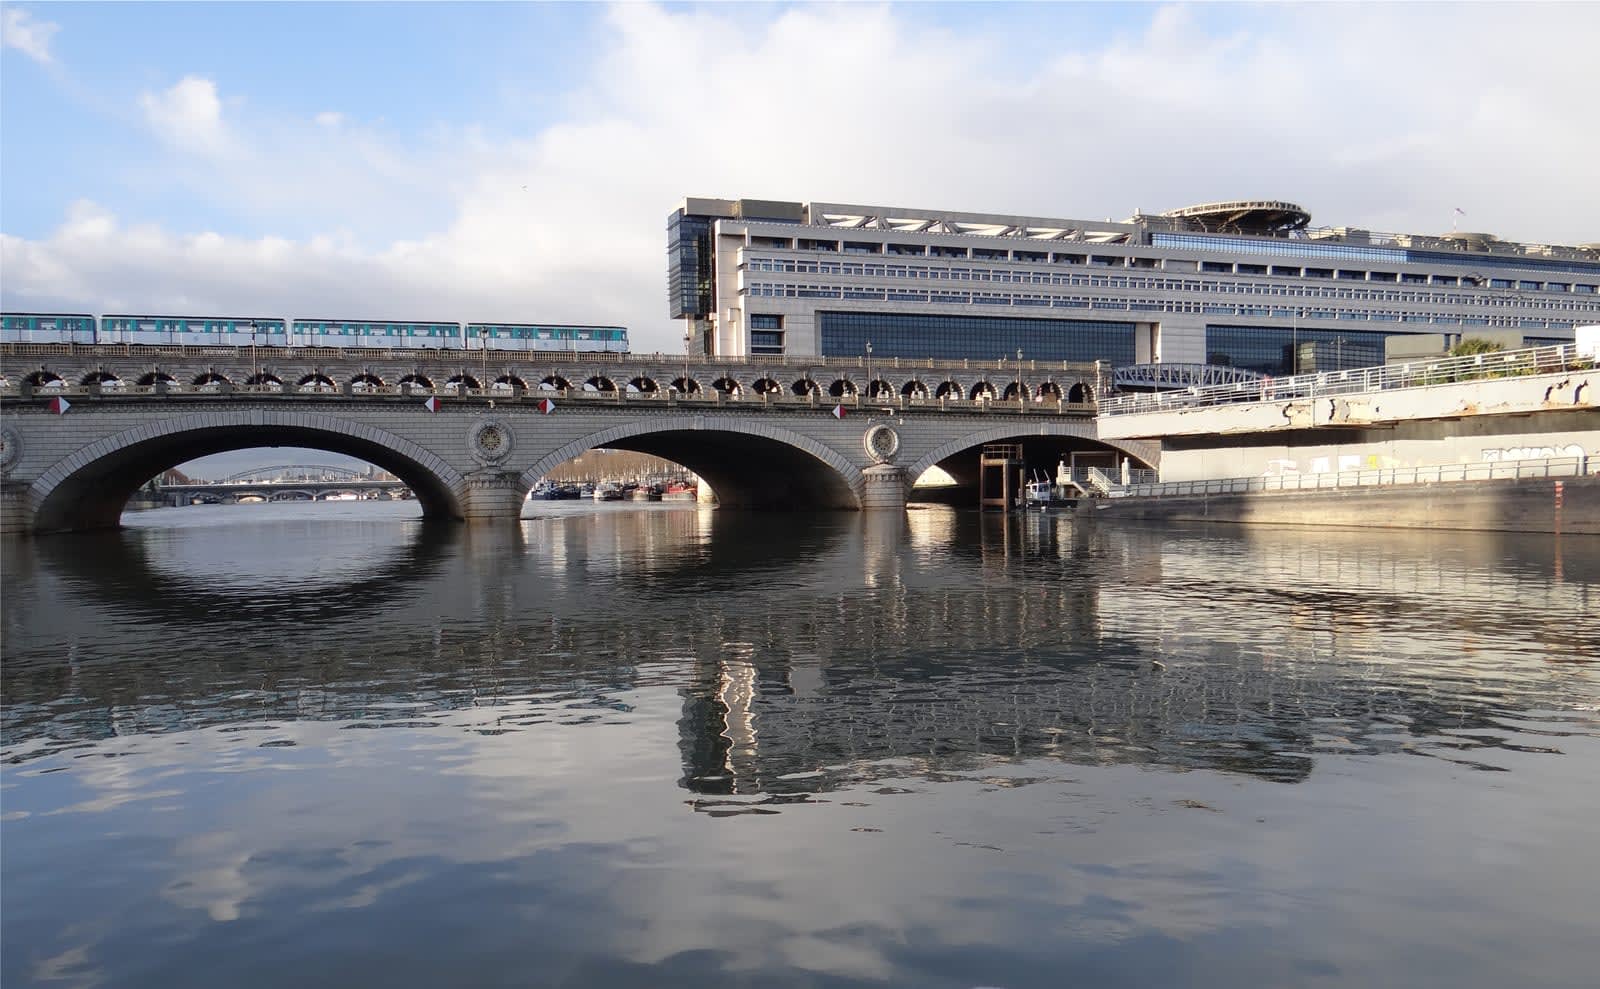
L’administration fiscale française fait face à une compromission de données d’une échelle significative. La Direction générale des finances publiques (DGFiP) a officiellement reconnu qu’un peu plus de 678 000 comptes de contribuables ont été la cible d’un accès non autorisé. Cet incident, qui touche le portail impots.gouv.fr, place les autorités dans une situation de vigilance accrue afin de protéger les informations sensibles des citoyens. La DGFiP a confirmé l’ampleur de ce vol de données tout en précisant les contours techniques de cette opération malveillante. Ce chiffre, bien que représentant une fraction des millions d’usagers du service, témoigne de la persistance des menaces pesant sur les infrastructures numériques de l’État.
La technique du « credential stuffing » en cause
Contrairement aux premières craintes d’une faille structurelle dans les serveurs de l’État, l’origine de l’attaque est externe. Les pirates ont employé la méthode dite du « credential stuffing » · ou bourrage d’identifiants · qui consiste à tester de manière automatisée des milliers de combinaisons d’adresses électroniques et de mots de passe. Ces identifiants proviennent généralement de fuites de données antérieures ayant frappé d’autres plateformes privées ou réseaux sociaux. Le mode opératoire exploite la tendance de nombreux usagers à utiliser un mot de passe identique pour plusieurs services en ligne. En s’appuyant sur ces bases de données préexistantes, les attaquants ont pu forcer l’entrée des comptes où la sécurité n’avait pas été renforcée par une double authentification.
Nature des données dérobées et risques encourus
Si l’intrusion est avérée, la nature des informations consultées fait l’objet d’un examen minutieux. Les pirates ont pu accéder à des données d’état civil, des coordonnées de contact ainsi qu’à des éléments relatifs à la situation fiscale des foyers concernés. L’administration se veut néanmoins rassurante concernant les données les plus critiques : les coordonnées bancaires complètes ne sont pas visibles sur l’interface, seule une version partiellement masquée étant accessible. De même, les mots de passe de la plateforme eux-mêmes n’ont pas été extraits des bases de données de l’administration. Le risque majeur identifié pour les contribuables reste l’usurpation d’identité ou le développement de campagnes de hameçonnage particulièrement sophistiquées. Forts de ces informations réelles, les fraudeurs pourraient tenter de soutirer des paiements ou des accès bancaires en se faisant passer pour des agents du fisc.
À lire aussi PS5 : Sony lance un classement national mais occulte les données d’audience
Procédure d’information et mesures de sécurité
Face à cette situation, une procédure de notification a été enclenchée par les services de Bercy. Les contribuables dont le compte a été identifié comme ayant été visité seront informés directement. Cette communication s’effectue soit par l’envoi d’un courriel officiel, soit par une notification d’alerte lors de la prochaine tentative de connexion à l’espace particulier. Par mesure de protection, l’accès aux comptes compromis est temporairement suspendu, obligeant les titulaires à procéder à une réinitialisation sécurisée de leurs identifiants. L’administration fiscale invite l’ensemble des usagers à adopter des mots de passe robustes et uniques pour chaque service numérique. Ce protocole vise à limiter l’effet de domino en cas de nouvelle compromission sur un site tiers et à renforcer la résilience globale du système fiscal français.